Yapay Zeka Çağrı Karşılama Sistemlerinde Güvenlik: 2026’da Verilerinizi Nasıl Korursunuz?
Günümüzde kurumsal iletişim süreçlerinde devrim yaratan yapay zeka tabanlı çağrı karşılama sistemleri, işletmeler için verimlilik sağlarken beraberinde kritik güvenlik zorunluluklarını da getiriyor. 2026 yılı itibarıyla siber tehditlerin daha sofistike hale gelmesi, şirketlerin kurumsal AI çağrı karşılama güvenliği konusuna stratejik bir yaklaşım sergilemesini zorunlu kılıyor. Müşteri verilerinin gizliliğini korumak, yalnızca bir teknik gereklilik değil, marka güvenilirliğinin temel taşıdır.
Verilerinizi proaktif bir şekilde korumak ve güvenli bir iletişim altyapısı oluşturmak için şu adımları takip etmelisiniz:
- Uçtan Uca Şifreleme: Sesli verilerin iletimi ve depolanması sırasında endüstri standardı şifreleme yöntemlerini kullanarak izinsiz erişimleri engelleyin.
- Yerli Yapay Zeka Çözümleri: Verilerin yurt içindeki güvenli sunucularda tutulduğu yerli yapay zeka çözümleri 2026 standartlarıyla, veri egemenliğinizi kontrol altında tutun.
- Sıkı Kimlik Doğrulama: Bulut santral sistemlerinde siber güvenlik önlemlerini, çok faktörlü kimlik doğrulama (MFA) ile destekleyin.
- Etik Politikalar: Şeffaf yapay zeka etik ve güvenlik politikaları belirleyerek hem çalışanlarınızı hem de müşterilerinizi sürecin içine dahil edin.
Doğru kurumsal veri güvenliği yönetimi stratejileriyle, yapay zekanın sunduğu hızı ve güvenliği bir arada yaşayabilirsiniz.
1. 2026 Yapay Zeka Çağrı Merkezi Güvenliği: Neden Kritik Bir Eşik?
Yapay zeka teknolojilerinin çağrı merkezlerinde standart bir uygulama haline geldiği 2026 yılı itibarıyla, güvenlik artık sadece teknik bir detay değil, kurumsal sürdürülebilirliğin temel taşıdır. Sesli yapay zeka veri koruma süreçleri, müşteri deneyimini kişiselleştirirken aynı zamanda hassas kişisel verilerin siber saldırılara karşı savunmasız kalma riskini de artırmaktadır. Günümüzde, geleneksel güvenlik duvarları gelişmiş AI destekli dolandırıcılık yöntemlerine karşı yetersiz kalmaktadır.
Bu dönemde güvenliğin kritik bir eşik haline gelmesinin başlıca nedenleri şunlardır:
- Derin Sahtecilik (Deepfake) Tehditleri: Sesli yapay zeka sistemlerinin biyometrik verileri taklit etme yeteneği, kimlik doğrulama süreçlerini savunmasız bırakmaktadır.
- Veri Sızıntısı Riski: Bulut santral sistemlerinde siber güvenlik protokolleri, verinin işlendiği her noktada uçtan uca şifrelenmeyi zorunlu kılmaktadır.
- Yasal Mevzuat ve Etik: Kurumsal AI çağrı karşılama güvenliği, KVKK ve küresel veri gizliliği standartlarıyla doğrudan uyumlu olmalıdır.
Şirketler, yerli yapay zeka çözümleri 2026 stratejilerini benimseyerek, verilerini ülke sınırları içerisinde tutmalı ve katı kurumsal veri güvenliği yönetimi politikaları ile olası ihlallerin önüne geçmelidir. Güvenliği merkeze almayan bir sistem, sadece veriyi değil, aynı zamanda müşteri sadakatini de riske atar.
2. Sesli Yapay Zeka Veri Koruma: Müşteri Bilgileri Nasıl Şifreleniyor?
Sesli yapay zeka sistemlerinde müşteri verilerinin güvenliği, günümüz kurumsal dünyasında bir zorunluluk haline geldi. Müşterilerinizle gerçekleştirdiğiniz sesli görüşmeler, hassas kişisel veriler ve ticari sırlar barındırır. Bu nedenle, ses verisinin sisteme girdiği andan itibaren uçtan uca şifrelenmesi kritik bir süreçtir. Gelişmiş çağrı karşılama çözümlerimizde, verileriniz işlenmeden önce AES-256 standartlarında şifrelenerek depolanır ve iletilir.
Sistemin güvenlik mimarisinde öne çıkan temel koruma mekanizmaları şunlardır:
- Dinamik Maskeleme: Sesli veriler içerisinde geçen kredi kartı numarası veya TC kimlik numarası gibi hassas bilgiler, yapay zeka algoritmaları tarafından anlık olarak maskelenir ve kayıt altına alınmaz.
- Veri Yerelleştirme: Yerli yapay zeka çözümleri sayesinde verileriniz, KVKK uyumluluğu gözetilerek ülke içindeki güvenli sunucularda saklanır.
- Anonimleştirme: Analitik süreçler için kullanılan tüm ses kayıtları, kişisel kimlik bilgilerinden arındırılarak anonimleştirilir.
Böylece, sisteminiz sadece verimli bir çağrı yönetim aracı olmakla kalmaz; aynı zamanda kurumsal veri güvenliği yönetimi stratejinizin en güçlü savunma hattına dönüşür. Müşterilerinizle olan güven bağınızı, en üst düzey teknolojik standartlarla koruma altına alıyoruz.
3. Bulut Santral Sistemlerinde Siber Güvenlik: 2026’nın Savunma Stratejileri
Bulut santral sistemleri, modern iletişimin omurgasını oluştururken, siber tehditlerin de odak noktası haline geldi. 2026 yılı itibarıyla, geleneksel güvenlik duvarları artık tek başına yeterli değil. Kurumsal veri güvenliği yönetimi, artık proaktif bir yaklaşım gerektiriyor. Bu alanda uygulanan savunma stratejileri, saldırı gerçekleşmeden önce potansiyel açıkların kapatılmasına odaklanıyor.
Sistemlerinizi korumak için benimsemeniz gereken temel güvenlik protokolleri şunlardır:
- Uçtan Uca Şifreleme (E2EE): Sesli verilerin iletim ve depolama süreçlerinde, 2026 standartlarında yüksek seviyeli kriptolama algoritmaları kullanarak dinlemeleri imkansız hale getirin.
- Dinamik Kimlik Doğrulama: Sadece şifre değil, biyometrik ses analizi ve çok faktörlü doğrulama yöntemleriyle erişim güvenliğini maksimuma çıkarın.
- Sıfır Güven (Zero Trust) Mimarisi: Ağ içindeki her etkileşimi şüpheli kabul ederek, sürekli doğrulama prensibiyle yetkisiz erişimleri engelleyin.
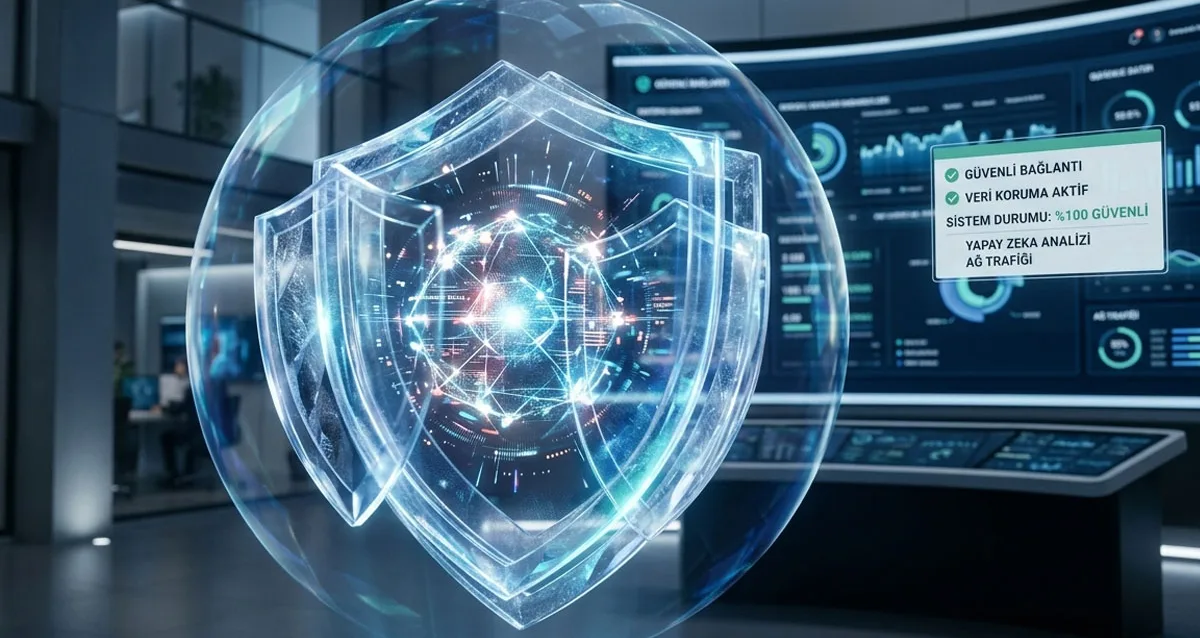
- Gerçek Zamanlı Tehdit Avcılığı: Yerli yapay zeka çözümleri ile ağ trafiğini anlık analiz ederek, olağan dışı davranışları saniyeler içinde tespit edip izole edin.
Bu stratejik katmanlar, kurumsal AI çağrı karşılama güvenliğini bir üst seviyeye taşıyarak, verilerinizin gizliliğini en sert siber saldırılara karşı bile koruma altına alır.
4. Yerli Yapay Zeka Çözümleri 2026: Neden Yerel Altyapı Güvenliğin Anahtarı?
Küresel teknoloji devlerine bağımlı kalmak, özellikle hassas müşteri verilerinin işlendiği çağrı merkezleri için ciddi bir güvenlik riski oluşturmaktadır. Yerli yapay zeka çözümleri, verilerin ülke sınırları içerisinde tutulmasını sağlayarak KVKK ve GDPR gibi katı regülasyonlara tam uyumun en güvenilir yolunu sunmaktadır. Yerel altyapı kullanımı, dış kaynaklı veri sızıntılarını minimize ederken, kurumların kendi güvenlik protokollerini uçtan uca yönetmelerine olanak tanır.
Yerli çözümlerin sunduğu stratejik avantajlar şunlardır:
- Veri Egemenliği: Müşteri bilgilerinin üçüncü taraf yabancı sunuculara aktarılmadan, yerel veri merkezlerinde şifrelenmiş olarak saklanması.
- Düşük Gecikme ve Yüksek Kontrol: Yerel ağ üzerinde çalışan sistemlerin, dışarıdan gelen siber saldırılara karşı daha hızlı izole edilebilmesi.
- Hukuki Güvenlik: Olası bir veri ihlali durumunda, yerel mevzuatlara göre hızlı müdahale ve denetlenebilirlik imkanı.
İşletmeler, yerli yazılımları tercih ederek hem milli teknolojiyi desteklemekte hem de kurumsal veri güvenliği yönetimi süreçlerini şeffaf bir yapıda tutmaktadır. Bulut santral sistemlerinde siber güvenlik, artık sadece bir yazılım tercihi değil, kurumsal sürdürülebilirliğin temel taşı haline gelmiştir. Yerel işleme modelleriyle verinizi yerinde tutmak, modern dijital dünyanın en güçlü savunma mekanizmasıdır.
5. Kurumsal Veri Güvenliği Yönetimi ve Etik Politikalar
Kurumsal veri güvenliği, sadece teknik bir savunma hattı değil, aynı zamanda kurumunuzun itibarını koruyan bir etik sorumluluktur. 2026 yılı itibarıyla, yapay zeka destekli çağrı karşılama sistemlerinde veri yönetimi, katı bir etik çerçeveye oturtulmalıdır. Bu süreçte önceliğiniz, verilerin işlenme amaçlarını şeffaf bir şekilde tanımlamak ve kullanıcı rızasını en üst düzeyde tutmak olmalıdır.
Güvenli bir yapı oluşturmak için şu temel politika ve yönetim ilkelerini benimsemelisiniz:
- Veri Minimizasyonu: Sadece hizmet kalitesini artırmak için zorunlu olan verileri toplayın; gereksiz kişisel verilerin kaydedilmesinden kaçının.
- Etik Eğitim ve Denetim: AI algoritmalarınızın önyargıdan arındırıldığından emin olmak için düzenli etik denetimler yapın ve çalışanlarınıza veri gizliliği konusunda sürekli eğitim verin.
- Şeffaflık Politikası: Müşterilerinizle olan etkileşimlerde, yapay zeka ile görüştüklerini net bir şekilde belirtin ve veri işleme yöntemleriniz hakkında açık bilgilendirme yapın.
- Erişim Kontrolü: Verilere kimlerin erişebileceğini “en az yetki” prensibine göre sınırlayarak, yetkisiz erişim risklerini minimize edin.
Kurumsal veri güvenliği yönetimi, teknik altyapınızı yerli yapay zeka çözümleriyle güçlendirirken, etik standartlardan ödün vermeden güven inşa etmenizi sağlar.
6. Stratejik Gelecek: Veri Güvenliğiyle Büyüyen İşletmeler
İşletmelerin dijital dönüşüm yolculuğunda güvenlik artık sadece bir savunma mekanizması değil, sürdürülebilir büyümenin temel taşıdır. Kurumsal veri güvenliği yönetimi süreçlerini proaktif bir yaklaşımla ele alan şirketler, yapay zeka çağrı karşılama sistemlerinden aldıkları verimi en üst düzeye çıkarıyor. Geleceği inşa ederken güveni merkeze alan organizasyonlar, müşteri sadakatini ve marka itibarını çok daha güçlü bir zemine oturtuyor.
Bu stratejik dönüşümde öne çıkan temel unsurlar şunlardır:
- Yerli yapay zeka çözümleri: Veri egemenliği ilkesiyle hareket ederek, müşteri bilgilerini yerel sunucularda işlemek, siber riskleri minimize eder.
- Bulut santral sistemlerinde siber güvenlik: Şifreleme standartlarını uçtan uca uygulayarak, çağrı verilerinin yetkisiz erişimlerden korunmasını sağlamak.
- Etik ve şeffaf politikalar: Yapay zeka etik ve güvenlik politikaları ile kullanıcıları bilgilendirmek ve dijital etik kurallarına uyum sağlamak.
Özetle, 2026 şartlarında veri güvenliğiyle büyüyen işletmeler, sadece bir teknoloji kullanıcısı değil, aynı zamanda dijital güvenin temsilcisi konumundadır. Güvenli altyapılar, operasyonel verimliliği artırırken, karmaşık tehditler karşısında işletmenize yıkılmaz bir kalkan oluşturur.
Sıkça Sorulan Sorular
Kurumsal AI çağrı karşılama sistemlerinde veri güvenliğini sağlamak için hangi adımlar atılmalıdır?
Uçtan uca şifreleme yöntemleri kullanılmalı, veriler yerli sunucularda saklanmalı, çok faktörlü kimlik doğrulama (MFA) uygulanmalı ve şeffaf yapay zeka etik politikaları benimsenmelidir.
Yerli yapay zeka çözümleri 2026 standartları kurumsal veriyi nasıl korur?
Yerli çözümler, verilerin ülke sınırları içerisinde ve yerel veri merkezlerinde tutulmasını sağlayarak veri egemenliğini korur, KVKK uyumunu kolaylaştırır ve dış kaynaklı siber saldırı risklerini minimize eder.
Bulut santral sistemlerinde siber güvenlik için temel protokoller nelerdir?
Uçtan uca şifreleme (E2EE), dinamik kimlik doğrulama, Sıfır Güven (Zero Trust) mimarisi ve gerçek zamanlı tehdit avcılığı gibi protokoller, modern iletişim sistemlerini korumak için kritik öneme sahiptir.
Dinamik maskeleme nedir ve neden gereklidir?
Dinamik maskeleme, görüşme esnasında paylaşılan kredi kartı veya TC kimlik numarası gibi hassas verilerin yapay zeka tarafından anlık olarak gizlenerek kayıt altına alınmaması işlemidir; veri sızıntılarını önlemek için kritiktir.
Yapay zeka çağrı merkezlerinde deepfake tehdidine karşı nasıl önlem alınabilir?
Biyometrik ses analizi ve çok faktörlü doğrulama yöntemleri kullanılarak, sesli yapay zeka sistemlerinin taklit edilmesine karşı sistemlerin dayanıklılığı artırılabilir.